Una rete aziendale deve permettere di riconoscere problemi e comportamenti inattesi senza trasformare ogni comunicazione in un contenuto da leggere. Quando un dipendente consulta la posta, condivide un documento o usa un servizio esterno, la domanda operativa è spesso: quale dispositivo sta comunicando, con chi e con quale andamento? Non necessariamente: cosa sta scrivendo quella persona?
La distinzione tra osservare una connessione e aprirne il contenuto è il punto di partenza per una sicurezza che rispetta la privacy. Aiuta anche a capire quali conclusioni siano sostenute dai dati e quali richiedano altre verifiche.
Cosa protegge TLS
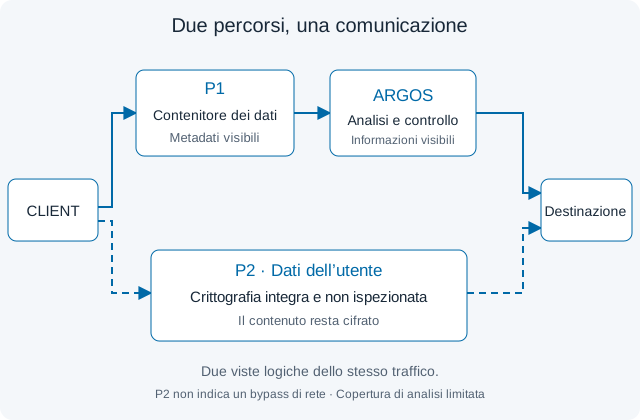
TLS protegge la comunicazione tra i due estremi della sessione. Un osservatore di rete che non dispone dei segreti necessari non può leggere il contenuto applicativo cifrato: per esempio il corpo di una richiesta, un messaggio o i dati di un documento trasmesso nel canale. Questa separazione è alla base del protocollo descritto nella specifica TLS 1.3.
Riconoscere che un dispositivo sta comunicando con un servizio non equivale quindi a sapere quali operazioni stia svolgendo. Un’etichetta applicativa, quando disponibile, descrive una classificazione del traffico; non dimostra che il contenuto sia stato letto o verificato. Per lo stesso motivo, l’assenza di un avviso non certifica che tutti i dati trasmessi siano innocui.
Quali segnali aiutano davvero
Dal punto di osservazione di rete possono essere disponibili indirizzi, porte, direzione, quantità di dati e tempi delle connessioni. Sono informazioni utili per descrivere un comportamento: un dispositivo che contatta molte destinazioni, una trasmissione molto più lunga del consueto o una crescita del traffico in un orario inatteso.
Questi segnali vanno letti nel loro contesto. Un indirizzo può essere condiviso da molti servizi; una connessione può attraversare un tunnel; l’identificazione del dispositivo dipende dalla posizione del sensore e dalla struttura della rete. Anche alcune informazioni della fase iniziale TLS possono essere protette: Encrypted Client Hello limita la visibilità di dati come il nome del server. Non si deve quindi promettere che ogni dominio o applicazione sia sempre riconoscibile.
Un esempio: un trasferimento fuori orario
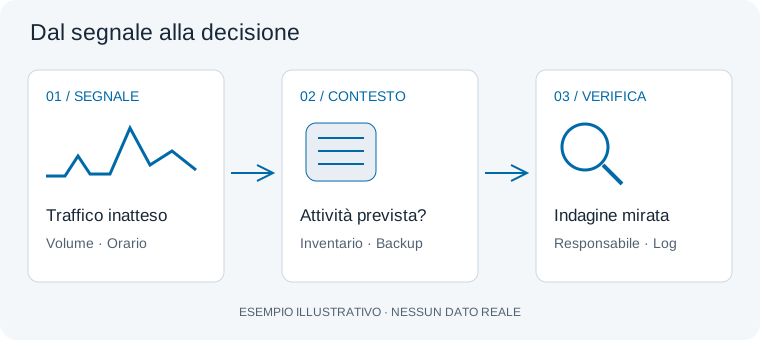
Immagina un computer che invia più dati del solito dopo la chiusura dell’ufficio. Il volume e l’orario giustificano una verifica, ma possono corrispondere a un backup pianificato, a una sincronizzazione autorizzata o a un’attività da approfondire. Guardando solo il traffico cifrato non puoi scegliere con certezza tra queste spiegazioni.
Il percorso utile è collegare il segnale all’inventario, individuare il responsabile del dispositivo e confrontare l’orario con manutenzioni e procedure previste. Se restano dubbi, chi è autorizzato può verificare i registri del servizio o del dispositivo interessato. Un blocco va valutato anche per l’effetto sull’attività aziendale: interrompere un backup legittimo può creare un problema diverso da quello che si voleva risolvere.
Privacy dei contenuti e cura dei metadati
Evitare l’intercettazione TLS mantiene il contenuto cifrato fuori dall’analisi di rete. È un vantaggio concreto per la riservatezza: il monitoraggio non deve aprire messaggi o documenti per descrivere l’andamento delle connessioni. Questo non rende anonime tutte le informazioni raccolte. Orari, indirizzi e associazioni tra dispositivi e persone possono comunque descrivere abitudini di lavoro.
Definisci quindi quali informazioni servono per diagnosi e sicurezza, chi può consultarle e quando eliminarle. Se un’indagine richiede dati aggiuntivi, delimita il perimetro e la durata della raccolta. Il rispetto della privacy dipende anche da queste scelte operative, non solo dall’uso della crittografia.
Cosa aspettarsi da Argos
Argos porta nella console eventi di rilevamento delle minacce e osservazioni sul traffico. Nelle zone selezionate, il percorso di prevenzione segue i flussi contrassegnati anche dopo l’apertura della connessione, comprese le risposte. Il traffico di gestione escluso conserva un percorso separato. Se il motore non è disponibile, il percorso è configurato per lasciar passare il traffico. Questi confini contano quando si valuta il comportamento in caso di guasto o riavvio.
Non si tratta di una promessa di ispezione completa di ogni flusso, né di lettura del contenuto TLS. Il livello di monitoraggio più esteso aggiunge osservazione passiva, che non equivale di per sé a blocco. I requisiti di attivazione software non sono misure di velocità o garanzie di capacità: la configurazione va provata con il traffico e i servizi reali dell’organizzazione.
Come preparare una valutazione
Parti da un piccolo insieme di dispositivi e attività note. Genera comunicazioni autorizzate, controlla quali eventi arrivano e documenta ciò che non è visibile. Prova anche manutenzione e riavvio del motore in un ambiente di test, prima di introdurre regole che incidano sul lavoro delle persone.
La domanda finale è se le informazioni disponibili aiutino a prendere decisioni migliori, mantenendo chiari i limiti dell’analisi e la riservatezza dei contenuti. Per i dettagli della revisione esaminata, consulta le capacità e i limiti del DPI e la documentazione di sicurezza.